Der Schutz Ihrer digitalen Assets im Jahr 2027 erfordert eine aktive Überwachung Ihrer Kontoaktivitäten und verbundenen Geräte. Viele Sicherheitsrisiken entstehen nicht durch größere Systemverletzungen, sondern durch übersehene Login-Sitzungen, etwa wenn ein Konto auf einem unbeaufsichtigten Browser eingeloggt bleibt, Geräte mit schädlichen Erweiterungen verwendet werden oder der Zugriff alter Geräte nicht entfernt wird. BingX unterstützt Nutzer dabei, diese Risiken mithilfe von Funktionen zur Geräteverwaltung, der Nachverfolgung des Login-Verlaufs und einer automatisierten Sicherheitsüberwachung zu steuern.
Durch die regelmäßige Überprüfung aktiver Sitzungen und die Verwaltung von Geräteberechtigungen können Nutzer das Risiko eines unbefugten Zugriffs verringern und den Schutz ihres Kontos stärken. Dieser Leitfaden erklärt, wie Sie den Login-Verlauf überprüfen, autorisierte Geräte verwalten, auf Warnmeldungen zu ungewöhnlichen Logins reagieren und die Sicherheit auf allen Geräten, über die Sie auf Ihr BingX-Konto zugreifen, langfristig erhöhen.
Wie stärkt die Begrenzung des Gerätezugriffs die Sicherheit des BingX-Kontos?
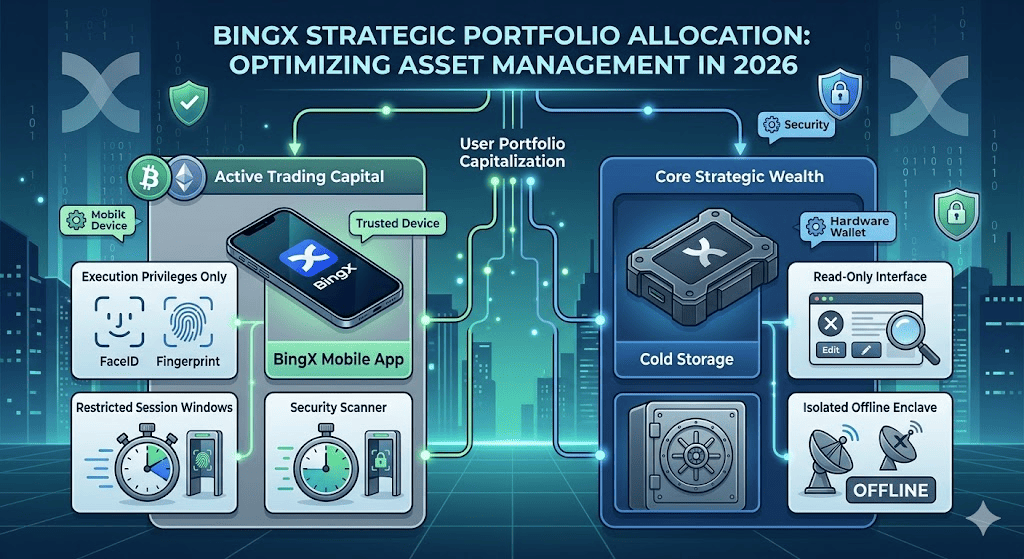
Jedes Gerät, jede Browsersitzung und jede mit einem BingX-Konto verbundene Drittanbieter-Anwendung stellt einen potenziellen Punkt für unbefugten Zugriff dar. Das Prinzip der minimalen Rechtevergabe (Principle of Least Privilege, PoLP) ist eine grundlegende Praxis der Cybersicherheit, bei der Zugriff und Berechtigungen auf das beschränkt werden, was für eine bestimmte Aufgabe erforderlich ist. Für Trading-Konten bedeutet dies, den Gerätezugriff, Browsersitzungen und API-Berechtigungen einzuschränken, um Sicherheitsrisiken zu reduzieren. Selbst wenn ein Gerät oder eine Kontoverbindung kompromittiert wird, kann die Begrenzung der Berechtigungen dazu beitragen, weitere unbefugte Aktionen zu verhindern.
Die Anwendung dieses Prinzips auf BingX bedeutet, die alltäglichen Trading-Aktivitäten von unnötigem Kontozugriff zu trennen. Nutzer können über die Autorisierung vertrauenswürdiger Geräte ein primäres Mobilgerät festlegen, um bestimmte sensible Aktionen, die von anderen Geräten ausgelöst werden, zu genehmigen oder abzulehnen. Sekundäre Geräte und Browsersitzungen sollten regelmäßig überprüft, nicht genutzte Verbindungen entfernt und Drittanbieter-API-Berechtigungen auf ihre vorgesehenen Funktionen beschränkt werden.
So verwalten Sie Ihren digitalen Fußabdruck bei BingX: Login-Sitzungen und Geräteberechtigungen
Um Ihren digitalen Fußabdruck zu minimieren, müssen Sie bewerten, wie verschiedene Geräte, Browsersitzungen und Drittanbieter-Anwendungen auf Ihr BingX-Konto zugreifen. Jede Zugriffsmethode birgt unterschiedliche Sicherheitsrisiken und erfordert einen angemessenen Schutz.
|
Zugriffsumgebung |
Kontozugriff |
Risikoexposition |
Empfohlener Schutz |
|
BingX Mobile App |
Vollständige Ausführung & Verwaltung |
Niedrig (gesichertes Gerät) |
Passkeys, Biometrie, Autorisierung vertrauenswürdiger Geräte |
|
Desktop-Web (Heim-PC) |
Spot- / Futures-Ausführung |
Mittel (gespeicherte Sitzungen) |
Einzigartiges Passwort, 2FA, regelmäßiges Abmelden |
|
Öffentliches / geteiltes Gerät |
Temporäre Ansicht / Trade |
Hoch (Diebstahl von Zugangsdaten) |
Zugriff vermeiden; falls unvermeidbar, vollständig abmelden |
|
Drittanbieter-API-Integrationen |
Programmatisches Trading |
Kritisch (Schlüssel-Lecks) |
IP-Whitelisting, eingeschränkte Berechtigungen, nicht genutzte Schlüssel entfernen |
Phase 1: Eine regelmäßige Geräte- und Sitzungsprüfung durchführen
Um unnötige Angriffsflächen zu verringern, überprüfen Sie regelmäßig, welche Geräte und Sitzungen noch auf Ihr BingX-Konto zugreifen können. So erkennen Sie unbekannte Aktivitäten, entfernen alte Geräte und beschränken den Kontozugriff auf die Geräte, die Sie tatsächlich verwenden.
Schritt-für-Schritt-Prüfablauf auf BingX Web
- Bei BingX einloggen: Besuchen Sie die offizielle BingX-Website, gehen Sie in die obere rechte Ecke und klicken Sie auf Ihr Avatar-Symbol, um auf Ihre Kontoeinstellungen zuzugreifen.
- Konto & Sicherheit öffnen: Wählen Sie im Dropdown-Menü „Konto & Sicherheit“ und scrollen Sie nach unten zum Modul „Geräteverwaltung“ oder „Login-Verlauf“, um die mit Ihrem Konto verbundenen Geräte und Login-Aktivitäten zu überprüfen.
- Autorisierte Geräte überprüfen: Prüfen Sie die vollständige Liste der autorisierten Systeme und achten Sie besonders auf Gerätetyp, Browserprofil, IP-Adressstandort und den Zeitstempel der letzten Aktivität. Achten Sie auf unbekannte Geräte, unerwartete Login-Standorte oder Sitzungen, die nicht mehr aktiv sein sollten.
- Unbekannte Verbindungen entfernen: Wenn Sie eine nicht erkannte Verbindung oder ein altes Smartphone entdecken, das Sie nicht mehr verwenden, klicken Sie sofort auf die Schaltfläche „Löschen“ oder „Sitzung beenden“ auf der rechten Seite der Zeile, um das Gerät zu entfernen oder die Sitzung zu beenden.
Hinweis: Das Beenden einer aktiven Sitzung oder das Löschen eines autorisierten Geräts entfernt diesen Zugriff und kann eine zusätzliche Sicherheitsverifizierung erfordern, bevor das Gerät sich erneut verbinden kann. Wenn Sie vermuten, dass Ihre Zugangsdaten kompromittiert wurden, überprüfen Sie auch Ihr Passwort und Ihre Einstellungen für die Multi-Faktor-Authentifizierung.
Phase 2: Warnmeldungen zu ungewöhnlichen Logins bei BingX erkennen und darauf reagieren
Das automatisierte Risikoüberwachungssystem von BingX erkennt ungewöhnliche Kontoaktivitäten und kann zusätzliche Verifizierungen verlangen oder den Zugriff vorübergehend einschränken, wenn potenzielle Bedrohungen festgestellt werden. Sicherheitsbenachrichtigungen helfen Nutzern, verdächtige Login-Versuche zu erkennen und umgehend zu reagieren.
Häufige Warnzeichen für ungewöhnliche Login-Aktivitäten
- Geografische Abweichungen: Logins aus unbekannten Ländern, von unbekannten IP-Adressen oder von kommerziellen VPN-Servern können auf ungewöhnliche Aktivitäten hinweisen.
- Hardware-Änderungen: Der Zugriff über einen unbekannten Browser, ein aktualisiertes Betriebssystem oder ein nicht erkanntes Mobilgerät kann zusätzliche Verifizierungen erfordern.
- Unsichere Netzwerkarchitektur: Die Nutzung ungesicherter öffentlicher WLAN-Netzwerke kann das Risiko von Diebstahl von Zugangsdaten und unbefugtem Zugriff erhöhen.
Strategie für sofortige Reaktion
Wenn Sie eine unerwartete Benachrichtigung über ein Geräte-Login oder eine Abhebung erhalten, überprüfen Sie Ihr Konto über die offizielle BingX-Website oder App. Wenn die Autorisierung vertrauenswürdiger Geräte aktiviert ist, tippen Sie auf Ihrem vertrauenswürdigen Gerät bei jeder Abhebungs- oder API-Anfrage, die nicht von Ihnen stammt, auf „Ablehnen“.
Wenn Sie unbefugten Zugriff vermuten, nutzen Sie sofort die Funktion Konto sperren oder kontaktieren Sie den BingX Support. Die Kontosperrung setzt Logins, Trading, Abhebungen und Anfragen zur Sicherheitsverifizierung aus, bis der Zugriff über den offiziellen Support wiederhergestellt wird. Bei anderen Sicherheitsbeschränkungen nutzen Sie gegebenenfalls den Security Limit Helper.
Phase 3: Die Geräte- und Netzwerksicherheit Ihres BingX-Kontos stärken
Einen minimalen digitalen Fußabdruck zu bewahren bedeutet, häufige Sicherheitsrisiken im Zusammenhang mit dem alltäglichen Surfen und der Netzwerknutzung zu reduzieren:
- Aktives Abmelden durchsetzen: Vermeiden Sie es, dauerhaft in Ihrem BingX-Konto auf Desktop-Browsern eingeloggt zu bleiben, insbesondere bei der Nutzung geteilter Geräte. Machen Sie es sich zur Gewohnheit, sich vollständig abzumelden, bevor Sie Ihren Arbeitsplatz verlassen, um unbefugten Zugriff zu verhindern.
- Autofill-Speicher deaktivieren: Vermeiden Sie es, Ihre Zugangsdaten oder Ihr Bestätigungs-Passwort in ungesicherten Autofill-Einstellungen des Browsers zu speichern. Verwenden Sie spezielle, verschlüsselte Passwortmanager wie 1Password oder KeePassXC, um sensible Informationen sicher zu speichern.
- Echtzeit-Benachrichtigungen aktivieren: Lassen Sie E-Mail- und SMS-Sicherheitsbenachrichtigungen in Ihrem Sicherheitscenter aktiviert, sofern verfügbar. Überwachen Sie diese Benachrichtigungen regelmäßig auf unbekannte Logins, Kontoänderungen oder Abhebungsaktivitäten, um potenziellen unbefugten Zugriff frühzeitig zu erkennen.
- Autorisierte Geräte verwalten: Überprüfen Sie regelmäßig Ihre Geräte und entfernen Sie diejenigen, die Sie nicht mehr verwenden. Für zusätzlichen Schutz aktivieren Sie die Autorisierung vertrauenswürdiger Geräte, um ein Mobilgerät zu bestimmen, das Abhebungs- und API-bezogene Anfragen von anderen Geräten genehmigt oder ablehnt.
Fazit: Schützen Sie Ihr BingX-Konto durch regelmäßige Sicherheitsüberprüfungen
Die Verwaltung des Kontozugriffs ist ein wesentlicher Bestandteil des Schutzes Ihrer digitalen Assets. Während Marktbewegungen außerhalb Ihrer Kontrolle liegen, können Sie den digitalen Fußabdruck Ihres Kontos direkt steuern. Die regelmäßige Überprüfung von Login-Sitzungen, das Entfernen nicht genutzter Geräte und die Begrenzung unnötiger Berechtigungen können dazu beitragen, Sicherheitslücken zu verringern und unbefugte Kontoaktivitäten zu verhindern.
Indem Sie das Prinzip der minimalen Rechtevergabe anwenden, die Autorisierung vertrauenswürdiger Geräte aktivieren und umgehend auf Sicherheitswarnungen reagieren, behalten Sie mehr Kontrolle über Ihr BingX-Konto. Diese Maßnahmen stärken den Kontoschutz, verringern die Anfälligkeit für potenzielle Bedrohungen und unterstützen langfristig ein sichereres Trading.
Risikohinweis: Der Handel mit digitalen Assets birgt erhebliche Marktrisiken und Preisvolatilität. Regelmäßige Geräteprüfungen und die Verwaltung des digitalen Fußabdrucks können zwar das Risiko eines unbefugten Zugriffs verringern, sie können jedoch keinen vollständigen Schutz garantieren und Handelsverluste nicht verhindern. Nutzen Sie geeignete Risikomanagement-Tools, darunter Stop-Loss-Orders, um potenzielle Verluste bei Marktvolatilität zu begrenzen.
Weiterführende Artikel
- Die besten Tipps und Praktiken zur Sicherung Ihres BingX-Kontos (2026)
- Die häufigsten Krypto-Phishing-Betrugsmaschen und wie Sie sie 2026 erkennen
- Die häufigsten Social-Engineering-Krypto-Betrugsmaschen 2026 und wie Sie sicher bleiben
- Was sind die häufigsten KI-Krypto-Betrugsmaschen 2026 und wie bleibt man sicher?
FAQs zur Login-Nachverfolgung und Gerätesicherheit bei BingX
1. Löst das Entfernen einer alten BingX-Login-Sitzung eine 24-stündige Abhebungsbeschränkung aus?
Nein. Das Entfernen einer alten Login-Sitzung schränkt Abhebungen nicht automatisch ein. Das Entfernen eines über die Autorisierung vertrauenswürdiger Geräte registrierten Geräts löst jedoch eine 24-stündige Abhebungsbeschränkung aus.
2. Was sollte ich tun, wenn mein BingX-Login-Verlauf einen anderen Standort anzeigt?
Ein anderer Standort kann durch Mobilfunknetze, ISP-Routing oder die Nutzung eines VPN entstehen. Wenn der Standort oder das Gerät unbekannt ist, überprüfen Sie Ihren Login-Verlauf und Ihre autorisierten Geräte. Wenn Sie unbefugten Zugriff vermuten, nutzen Sie sofort „Konto sperren“ oder kontaktieren Sie den BingX Support.
3. Wie kann ich mein BingX-Konto schützen, wenn ich einen öffentlichen Computer verwende?
Vermeiden Sie öffentliche Computer, wann immer möglich. Falls notwendig, verwenden Sie den Inkognito- bzw. privaten Modus, speichern Sie niemals Ihr Passwort und klicken Sie auf „Abmelden“, bevor Sie den Browser schließen. Das private Surfen schützt nicht vor Malware oder Keyloggern.
